لم تعد مقابلات التوظيف الوهمية مجرد وسيلة للاحتيال على الباحثين عن عمل؛ فقد أصبحت مدخلًا لعمليات اختراق تستهدف مطوري البرمجيات والمهندسين داخل شركات التقنية. وكشفت Binance تفاصيل هجوم واسع قالت إن المهاجمين استغلوا فيه أجهزة موظفين للوصول إلى أنظمة مرتبطة بمحافظ العملات الرقمية، ضمن عملية قُدّرت قيمة الأصول المسروقة خلالها بنحو 6.3 مليار دولار.
كيف تحولت مقابلة العمل إلى بوابة للاختراق؟
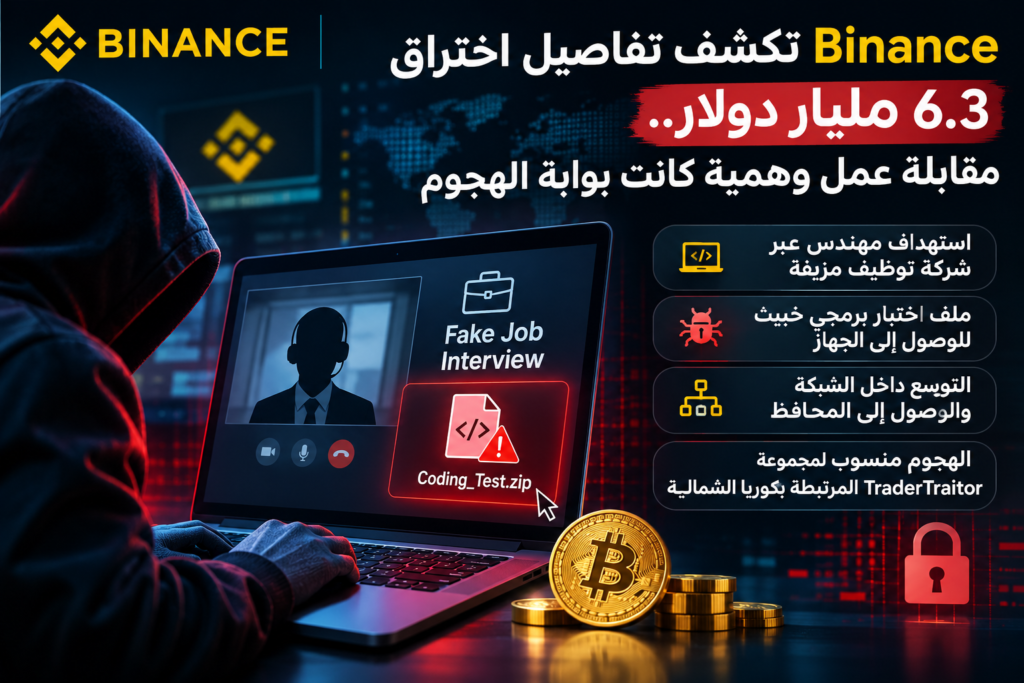
بحسب التفاصيل التي نشرتها Binance والتقارير الصحفية، اعتمدت العملية على مراحل متعددة لاستهداف موظفين تقنيين. تضمنت الأساليب استخدام هويات وشركات توظيف وهمية، والتواصل مع مهندسين عبر فرص عمل تبدو حقيقية، ثم مطالبتهم بتنفيذ اختبار برمجي أو تنزيل ملفات مرتبطة بالمهمة.
في إحدى الحالات، شغّل موظف ملف اختبار برمجيًا خبيثًا بعد مقابلة عمل وهمية. وتحدثت التقارير أيضًا عن موظف آخر قام بتنزيل برنامج معدل عبر إعلان. وبهذه الطرق تمكن المهاجمون من اختراق أجهزة ثلاثة مهندسين، وفقًا لما أعلنته Binance، قبل توظيف الوصول والبيانات التي جمعوها في مراحل لاحقة من الهجوم.
من أجهزة الموظفين إلى أنظمة المحافظ
لم يتوقف الخطر عند إصابة أجهزة الموظفين؛ إذ تشير رواية Binance إلى أن المهاجمين استغلوا الأجهزة المخترقة والبيانات المسروقة، إلى جانب أداة ذكاء اصطناعي داخلية، للوصول إلى أنظمة مرتبطة بالمحافظ وتشغيل نص برمجي ضار.
ووفق التقارير المنشورة في 3 نوفمبر 2026، شهد يوم 29 أكتوبر سحب نحو 233.46 مليون وحدة من عملة XRP من خمس محافظ متصلة بالإنترنت خلال أربع دقائق، قبل تنفيذ تحويلات غير مصرح بها أخرى. واستمرت التحويلات قرابة أربع ساعات بحسب المعلومات المنقولة عن الشركة.
من يقف وراء الهجوم؟
نسب مكتب التحقيقات الفيدرالي الأمريكي FBI الهجوم إلى مجموعة TraderTraitor المرتبطة بكوريا الشمالية، وهو إسناد أوردته تقارير إعلامية نقلًا عن الجهات الأمريكية. في المقابل، نفت كوريا الشمالية مسؤوليتها عن اختراق Binance، ولذلك ينبغي التعامل مع نسبة الهجوم باعتبارها اتهامًا رسميًا معلنًا، لا حقيقة مستقلة محسومة.
كيف تعاملت Binance مع الأموال المسروقة؟
قالت Binance إنها تمكنت من تجميد أصول تُقدّر بنحو 2.85 مليار دولار، وأعلنت أنها ستعوض العملاء المتضررين. كما أشارت تقارير إلى أن الشركة استعادت أو أعادت تعبئة نسبة كبيرة من الأصول المتأثرة، مع استمرار مراجعة تفاصيل الحادث والاستعانة بخبراء أمنيين مستقلين.
دروس أمنية للشركات والمطورين
- تحقق من جهة التوظيف: راجع الموقع الرسمي ونطاق البريد الإلكتروني وهوية مسؤولي التوظيف قبل بدء أي اختبار.
- لا تشغّل ملفات مجهولة: تعامل مع ملفات الاختبارات البرمجية والروابط والمستودعات التي يرسلها أشخاص غير موثوقين باعتبارها محتوى قد يكون ضارًا.
- استخدم بيئة معزولة: نفّذ المهام التجريبية داخل جهاز افتراضي أو بيئة اختبار منفصلة، دون مفاتيح SSH أو بيانات اعتماد أو ملفات عمل حساسة.
- قلّل الصلاحيات: لا تمنح أدوات الاختبار أو التطبيقات صلاحيات أوسع من المطلوب، وافصل حسابات التطوير عن الأنظمة المالية والإنتاجية.
- راقب سلوك الأجهزة: راقب الاتصالات غير المعتادة وتشغيل الأوامر والبرامج النصية، وفعّل المصادقة متعددة العوامل وإجراءات الاستجابة للحوادث.
ما الذي تكشفه الواقعة؟
توضح الواقعة أن نقطة الضعف قد تبدأ من جهاز موظف واحد، حتى عندما تكون الأنظمة الأساسية محمية بطبقات أمنية متعددة. كما أن استهداف المطورين عبر مقابلات العمل والاختبارات البرمجية يجعل التحقق من فرص التوظيف جزءًا من منظومة الأمن السيبراني، وليس مجرد إجراء إداري.
بالنسبة إلى شركات التقنية والمتاجر والمنصات الرقمية، لا يكفي تأمين الخوادم وقواعد البيانات؛ بل يجب أيضًا حماية أجهزة العاملين، وضبط صلاحيات الوصول، ووضع قواعد واضحة للتعامل مع الملفات والأدوات الخارجية.
المصدر: The Hacker News – Binance Reveals How Fake Job Interviews Led to a Major Cyberattack.
اكتشاف المزيد من lightweb2
اشترك للحصول على أحدث التدوينات المرسلة إلى بريدك الإلكتروني.