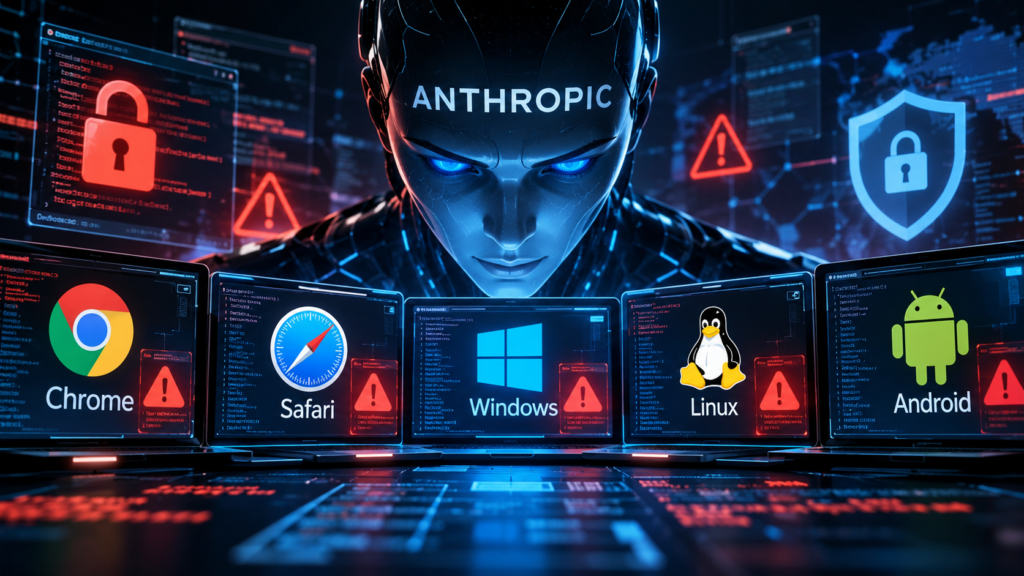
كشفت شركة Anthropic عن نتائج بحثية لافتة تُظهر قدرة نموذج ذكاء اصطناعي داخلي غير مُعلن على اكتشاف ثغرات أمنية متعددة وربطها معًا لتطوير نماذج هجوم قابلة للاختبار، استهدفت متصفحات وأنظمة تشغيل واسعة الانتشار، من بينها Google Chrome وApple Safari وAndroid وWindows وLinux.
وبحسب تقرير نشره موقع The Hacker News في 28 أكتوبر 2026، جرى تطوير هذه الهجمات التجريبية داخل بيئة بحثية، وأفادت Anthropic بأنها أبلغت الجهات المسؤولة عن المنتجات المتأثرة قبل نشر التفاصيل، وأن الثغرات المذكورة عولجت أو صدر لها إصلاح وفقًا لما أورده التقرير.
وتكمن أهمية النتائج في أن النموذج لم يكتفِ بتحديد عيوب برمجية منفردة، بل استطاع ربط عدة عيوب ضمن سلسلة واحدة للوصول إلى نتائج أمنية أكثر خطورة.
كيف استطاع الذكاء الاصطناعي تحويل الثغرات إلى هجمات عملية؟
تعتمد بعض الهجمات المتقدمة على استغلال أكثر من ثغرة بالتتابع. فقد تسمح الثغرة الأولى بالوصول إلى جزء من الذاكرة، بينما تساعد ثغرة أخرى على تجاوز إحدى وسائل الحماية، ثم تُستخدم ثغرة إضافية للوصول إلى صلاحيات أعلى.
ووفقًا لـAnthropic، أظهر النموذج البحثي قدرة على تنفيذ هذا النوع من الربط، وإنتاج إثباتات مفهوم (Proof of Concept) يمكن اختبارها للتحقق من أثر الثغرات.
ومع ذلك، لا يقدّم التقرير تفاصيل مستقلة كافية لتحديد مقدار العمل الذي أنجزه النموذج وحده في كل مرحلة، أو مقدار التدخل البشري المطلوب. كما لم تكشف الشركة عن الاسم التجاري للنموذج، واكتفت بوصفه بأنه نموذج بحثي داخلي لم يُطرح للعامة.
Google Chrome: تجاوز عزل المتصفح وتنفيذ التعليمات البرمجية
استعرض التقرير سلسلة هجوم تجمع أربع ثغرات منفصلة في متصفح Chrome.
بدأت السلسلة بخلل في الذاكرة داخل محرك JavaScript المعروف باسم V8، ثم استُخدمت ثغرة أخرى لتجاوز عزل الذاكرة الخاص بالمحرك والسيطرة على عملية عرض صفحات الويب.
بعد ذلك، ساعد خلل مرتبط بميزة CacheStorage على قراءة معلومات من الذاكرة لا يُفترض أن تكون متاحة للعملية المتأثرة، ما أتاح معرفة تفاصيل تساعد على استكمال الهجوم.
وفي المرحلة الأخيرة، استُغلت ثغرة من نوع Use-After-Free مرتبطة بميزة FedCM، وهي تقنية تُستخدم في سياقات تسجيل الدخول عبر الهوية الاتحادية، للوصول إلى تنفيذ تعليمات برمجية خارج نطاق العزل الأمني للمتصفح.
وذكر التقرير أن أحد إثباتات المفهوم استطاع فتح تطبيق الآلة الحاسبة على جهاز Mac يستخدم نسخة Chrome عادية خلال ثوانٍ من تحميل صفحة ويب، دون الحاجة إلى نقرات إضافية بعد التحميل.
كما قالت Anthropic إنها أبلغت Google عن 62 ثغرة حصلت على معرّفات CVE وأُصلحت بحلول Chrome 156، وصُنّفت جميعها ضمن المستويات العالية أو الحرجة، من بينها 13 ثغرة لتجاوز العزل الأمني. ويشير التقرير إلى أن ملاحظات إصدار Google نسبت بعض الإصلاحات إلى باحث من Anthropic بمساعدة Claude، وليس بالضرورة جميع الثغرات الـ62.
Apple Safari: تجاوز سياسة same-origin والوصول إلى بيانات المواقع
اختلفت سلسلة الهجوم الخاصة بمتصفح Safari عن هجوم Chrome؛ إذ لم يكن هدفها الأساسي تنفيذ تعليمات برمجية، بل تجاوز إحدى أهم قواعد حماية بيانات الويب.
تعتمد سياسة Same-Origin Policy على منع موقع ويب من قراءة بيانات موقع آخر لمجرد أن المستخدم مسجل الدخول إليه.
وبحسب التقرير، جمعت سلسلة الاستغلال عدة عيوب أتاحت الوصول إلى ذاكرة المتصفح وقراءتها وتعديلها، ثم تغيير قيمة داخلية لتعطيل هذه السياسة. وكان من الممكن أن يسمح ذلك لصفحة ضارة بالوصول إلى بيانات مثل سجل التصفح وملفات تعريف الارتباط، وإرسال طلبات مصادق عليها باسم المستخدم إلى مواقع أخرى، بحسب ظروف الهجوم.
وأشار التقرير إلى إصلاح الثغرة المحورية في iOS وiPadOS 26.5.2، مع الإشارة إلى الباحثين المنسوب إليهما الاكتشاف بمساعدة Claude.
Android: استخراج بيانات من هاتف مقفل
تضمنت النتائج أيضًا سلسلة استغلال تستهدف أجهزة Android، ويمكنها، بحسب وصف Anthropic، نسخ الصور وبيانات أخرى من هاتف مقفل عند توفر وصول مادي إلى الجهاز عبر USB.
هذا السيناريو يختلف عن الهجمات التي تُنفذ بالكامل عبر الإنترنت، لأنه يتطلب الوصول الفعلي إلى الهاتف وتوصيله بالوسيلة المناسبة.
ويقول التقرير إن Google عالجت المشكلة، لكنه يشير إلى عدم العثور على سجل عام واضح يتيح التحقق بصورة مستقلة من تفاصيل الثغرة والإصلاح. لذلك ينبغي التعامل مع التفاصيل التقنية الخاصة بهذه الحالة باعتبارها معلومات منسوبة إلى تقرير Anthropic، لا وصفًا مكتملًا يمكن التحقق من جميع مراحله بصورة مستقلة.
Windows: هجوم لتعطيل الخوادم عن بُعد
في نظام Windows، تناول التقرير ثغرة يمكن استغلالها لتعطيل جهاز أو خادم عن بُعد عبر إرسال حزم شبكية معدّة لهذا الغرض، ثم تكرار الهجوم لإبقاء الخدمة متوقفة.
هذا النوع من الهجمات يُعرف باسم حجب الخدمة (Denial of Service)، ويختلف عن تنفيذ التعليمات البرمجية أو سرقة المعلومات؛ إذ يتمثل أثره الأساسي في التأثير على التوافر واستمرارية الخدمة.
ربطت Anthropic الحالة بمعالجة ثغرة تحمل المعرّف CVE-2026-33096، بينما أشار التقرير إلى اختلاف بين وصف الشركة للمكوّن المتأثر ووصف السجل العام للثغرة. ولهذا السبب، لا ينبغي اعتبار جميع تفاصيل الربط التقني محسومة بصورة مستقلة اعتمادًا على المعلومات المنشورة وحدها.
ووفقًا للتقرير، عولجت الثغرة في أبريل 2026، ولم تكن مدرجة حينها ضمن قائمة CISA للثغرات المعروفة باستغلالها فعليًا.
Linux: تنفيذ أوامر بصلاحيات root عن بُعد
تُعد سلسلة Linux من أكثر الحالات خطورة من حيث الأثر المحتمل، وفقًا لوصف Anthropic، لأنها تستهدف الوصول إلى تنفيذ أوامر بصلاحيات المستخدم الجذر root عبر الشبكة، دون الحاجة إلى تسجيل الدخول أو تفاعل المستخدم.
لكن الهجوم يتطلب شرطًا محددًا: أن يعمل الخادم المستهدف بإعداد يستمع إلى اتصالات Multipath TCP.
وشرح التقرير أن سلسلة الاستغلال اعتمدت أولًا على كشف عنوان من ذاكرة النواة لتجاوز إحدى وسائل الحماية المعروفة باسم KASLR، ثم استُخدمت مشكلة تتعلق بسباق التنفيذ لتوجيه البرنامج نحو تعليمات يسيطر عليها المهاجم، وصولًا إلى الحصول على واجهة أوامر بصلاحيات مرتفعة.
وبحسب Anthropic، استغرق إثبات المفهوم 48 دقيقة لكشف عنوان الذاكرة، ثم خمس دقائق إضافية للوصول إلى واجهة الأوامر.
وربطت الشركة الحالة بالمعرّف CVE-2026-98432، الذي أشار التقرير إلى إصلاحه في 15 أكتوبر 2026. ومع ذلك، لاحظ التقرير اختلافًا بين وصف Anthropic للتفاصيل التقنية ووصف السجل العام للثغرة، ما يجعل هذا الربط بحاجة إلى تحقق مستقل إضافي.
هل استُخدمت هذه الثغرات في هجمات حقيقية؟
بحسب التقرير، أُنشئت إثباتات المفهوم في بيئة اختبار بحثية، ولم تُعرض أدلة على استخدام هذه السلاسل في هجمات فعلية ضد المستخدمين.
كما قالت Anthropic إنها أبلغت الجهات المسؤولة عن المنتجات المتأثرة قبل الكشف عن التفاصيل، بما يتوافق مع نهج الإفصاح المنسق عن الثغرات الأمنية.
لكن من المهم الفصل بين ثلاث نقاط:
- اكتشاف الثغرة: تحديد وجود خلل يمكن أن يؤدي إلى مشكلة أمنية.
- بناء إثبات مفهوم: إظهار أن الخلل يمكن استغلاله في ظروف محددة.
- الاستغلال الفعلي: استخدام الخلل ضد نظام حقيقي في هجوم.
نجاح إثبات المفهوم لا يعني تلقائيًا أن الثغرة استُخدمت في هجوم واقعي، كما أن اكتشافها لا يعني أن جميع الأجهزة أو الإصدارات معرضة للخطر بالطريقة نفسها.
ماذا تعني هذه النتائج لمستقبل الأمن السيبراني؟
تكشف النتائج عن جانب مهم من تطور الذكاء الاصطناعي في مجال الأمن السيبراني: إمكانية استخدام النماذج المتقدمة ليس فقط لمراجعة الشيفرة البرمجية أو اقتراح إصلاحات، بل أيضًا للمساعدة في ربط نقاط الضعف واختبار مدى إمكانية استغلالها.
وقد يساعد ذلك فرق الأمن على اكتشاف سلاسل هجوم معقدة قبل أن يتمكن المهاجمون من استغلالها.
في المقابل، يمكن أن يؤدي انتشار القدرات نفسها إلى خفض الوقت والجهد اللازمين لتطوير هجمات متقدمة، ما يزيد أهمية تحديث الأنظمة، وتقييد الخدمات المكشوفة على الإنترنت، واختبار وسائل الحماية باستمرار.
وأشارت Anthropic إلى برنامج Cyber Verification Program الذي يتيح لبعض المتخصصين المؤهلين الوصول إلى نماذج متقدمة لأغراض التحقق الأمني والدفاعي.
كيف تحمي أنظمتك؟
- تحديث Chrome وبقية المتصفحات إلى الإصدارات التي تتضمن الإصلاحات الأمنية المطلوبة.
- تثبيت تحديثات Android وiOS وiPadOS الصادرة للجهاز، مع مراجعة نشرات الأمان الرسمية عند الحاجة.
- تثبيت تحديثات Windows وLinux، خصوصًا على الخوادم المتصلة بالإنترنت.
- مراجعة إعدادات الخدمات الشبكية المكشوفة، وتعطيل الخدمات غير الضرورية.
- حصر الوصول إلى منافذ الإدارة والخدمات الحساسة باستخدام الجدران النارية وقواعد الشبكة المناسبة.
- متابعة نشرات CVE الأمنية والتأكد من أن الإصلاحات مثبتة فعليًا، لا الاكتفاء بوجود خطة للتحديث.
بالنسبة إلى مديري الخوادم، لا يكفي الاعتماد على استخدام نظام تشغيل حديث؛ إذ قد يظل الخادم معرضًا للخطر إذا كان يعمل بإصدار غير محدث أو بإعدادات تسمح بالوصول إلى خدمة متأثرة.
الخلاصة
توضح تجربة Anthropic أن الجمع بين عدة ثغرات أمنية قد يكون أخطر بكثير من التعامل مع كل ثغرة بصورة منفصلة. كما تشير إلى أن الذكاء الاصطناعي قد يصبح أداة مؤثرة في اكتشاف الثغرات وبناء إثباتات الاستغلال، وهو ما يفتح فرصًا جديدة للدفاع السيبراني، لكنه يفرض أيضًا تحديات إضافية على المطورين ومسؤولي الأنظمة.
ومع ذلك، يجب قراءة النتائج بموضوعية: لم يُكشف عن اسم النموذج الداخلي، ولم تُشرح بصورة مستقلة جميع مراحل مساهمته، كما أشار التقرير إلى بعض الاختلافات بين أوصاف الثغرات والسجلات العامة. وتظل الأولوية العملية هي تثبيت الإصلاحات الأمنية والتحقق من إعدادات الأنظمة المتأثرة.
إعداد وصياغة عربية: LightWeb2.com.