أكدت وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية (CISA) أن جهات تهديد تستغل بالفعل ثغرة أمنية خطيرة في نواة WordPress، قد تتيح تنفيذ أوامر عن بُعد خلال عملية ترقية الموقع. ويحوّل تأكيد الاستغلال النشط المشكلة من تحديث أمني مهم إلى خطر يستدعي مراجعة عاجلة للمواقع التي لم تثبّت الإصلاح.
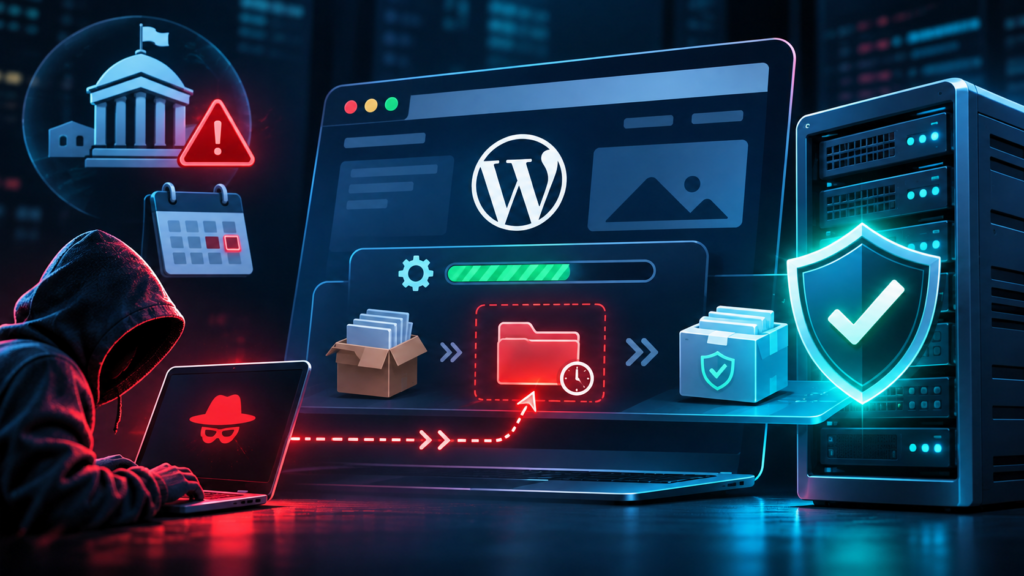
تحمل الثغرة المعرف CVE-2026-119977، وحصلت على درجة خطورة 8.1 من 10. ووفق التفاصيل المنشورة، ترتبط بسباق توقيت من نوع TOCTOU (Time-of-check to time-of-use)، حيث يمكن للمهاجم استغلال الفجوة الزمنية بين التحقق من ملف أو مسار واستخدامه أثناء الترقية.
كيف يمكن استغلال ثغرة WordPress؟
تظهر المشكلة أثناء تنفيذ ترقية كاملة لنظام WordPress، عندما تنشأ ملفات أو مسارات مؤقتة مرتبطة بعملية التحديث. وتشير المعلومات المتاحة إلى أن المهاجم قد يستفيد من مسارات staging متوقعة ويمكن الوصول إليها عبر الويب، للتدخل في هذه النافذة وتنفيذ أوامر عن بُعد.
النقطة المهمة أن الاستغلال مرتبط بنافذة زمنية قصيرة أثناء عملية الترقية، وليس ثغرة يمكن بالضرورة تشغيلها في أي لحظة على كل موقع. لكن هذا القيد لا يجعلها منخفضة الخطورة؛ فنجاح الهجوم قد يمنح المهاجم قدرة على تنفيذ تعليمات على الخادم دون الحاجة إلى تسجيل الدخول، بحسب وصف الثغرة.
CISA تؤكد الاستغلال وتضيف الثغرة إلى KEV
أضافت CISA الثغرة إلى كتالوج Known Exploited Vulnerabilities (KEV) في 3 نوفمبر 2026، وهو الكتالوج الذي يضم الثغرات التي تتوافر أدلة على استغلالها فعليًا. وحددت الوكالة للجهات الفيدرالية الأمريكية موعدًا نهائيًا في 6 نوفمبر لاتخاذ إجراءات المعالجة المطلوبة.
ونقلت التقارير عن Wordfence رصد حجم كبير من الطلبات والهجمات المرتبطة بمحاولات استغلال الثغرة منذ الإفصاح عنها. ويعزز ذلك أهمية التعامل مع التحديث باعتباره إجراءً عاجلًا، مع الانتباه إلى أن أعداد الطلبات المحجوبة لا تعني بالضرورة اختراق العدد نفسه من المواقع.
ما إصدارات WordPress المتأثرة؟
أصدر مشروع WordPress الإصلاح الأمني في 28 أكتوبر 2026 ضمن تحديث WordPress 7.1.4، وأعاد توفير الإصلاح للفروع الأقدم التي ما زالت مدعومة. وتشمل الإصدارات المصححة:
- 7.1.4 و7.0.8
- 6.9.11 و6.8.12 و6.7.11 و6.6.11
- 6.5.14 و6.4.14 و6.3.14 و6.2.15 و6.1.16 و6.0.18
- 5.9.20 و5.8.19 و5.7.21 و5.6.23 و5.5.24 و5.4.25 و5.3.27 و5.2.30 و5.1.28 و5.0.31
- 4.9.35 و4.8.34 و4.7.39
بالتالي، فإن الإصدارات الأقدم من هذه النسخ المصححة ضمن الفروع المذكورة تظل بحاجة إلى التحديث. أما WordPress 4.6 وما قبله فلم يعد يتلقى تحديثات أمنية، ولذلك لا ينبغي اعتبار تشغيله خيارًا آمنًا لموقع متصل بالإنترنت.
خطوات عملية لحماية موقعك الآن
- تحقق من إصدار WordPress: افتح لوحة التحكم ثم صفحة التحديثات، وتأكد من تثبيت أحدث إصدار أمني متاح لفرعك.
- حدّث من مصدر موثوق: استخدم لوحة تحكم WordPress أو آلية التحديث الرسمية، وتجنب حزم التحديث مجهولة المصدر.
- راجع سجلات الخادم: افحص سجلات الوصول والأخطاء حول أوقات التحديثات، وابحث عن طلبات غير معتادة إلى مسارات الملفات المؤقتة أو staging.
- تحقق من سلامة الملفات: راجع أي ملفات غير متوقعة أو تغييرات ظهرت قرب وقت الترقية، وافحص حسابات المستخدمين والصلاحيات.
- احتفظ بنسخة احتياطية: خذ نسخة حديثة من الملفات وقاعدة البيانات، وتأكد من إمكانية استعادتها.
- لا تعتمد على إضافات الحماية وحدها: قواعد WAF قد تساعد في تقليل بعض الطلبات الضارة، لكنها لا تستبدل تثبيت الإصدار المصحح.
إذا كان الموقع يعمل بإصدار قديم أو لا يمكن تحديثه فورًا، فالأولوية هي تقييد الوصول الإداري، ومراجعة إعدادات الخادم ومسارات الملفات المؤقتة بالتنسيق مع مسؤول الاستضافة، ثم الانتقال إلى إصدار مدعوم ومصحح في أسرع وقت ممكن.
الخلاصة
تأكيد CISA للاستغلال النشط يجعل ثغرة CVE-2026-119977 أولوية أمنية لمشغلي مواقع WordPress. ورغم أن الهجوم يرتبط بظرف محدد أثناء الترقية، فإن أثر تنفيذ الأوامر عن بُعد يبرر عدم تأجيل التحديث. افحص إصدار موقعك الآن، وثبّت النسخة المصححة المناسبة لفرع WordPress الذي تستخدمه، ثم راجع السجلات بحثًا عن أي نشاط غير طبيعي.
المصادر
- The Hacker News: CISA Confirms Hackers Exploiting WordPress Core Flaw During Software Upgrades
- WordPress.org: WordPress 7.1.4 Security Release
- WordPress Documentation: Version 7.1.4
- BleepingComputer: CISA Flags WordPress RCE Flaw as Actively Exploited
اكتشاف المزيد من lightweb2
اشترك للحصول على أحدث التدوينات المرسلة إلى بريدك الإلكتروني.